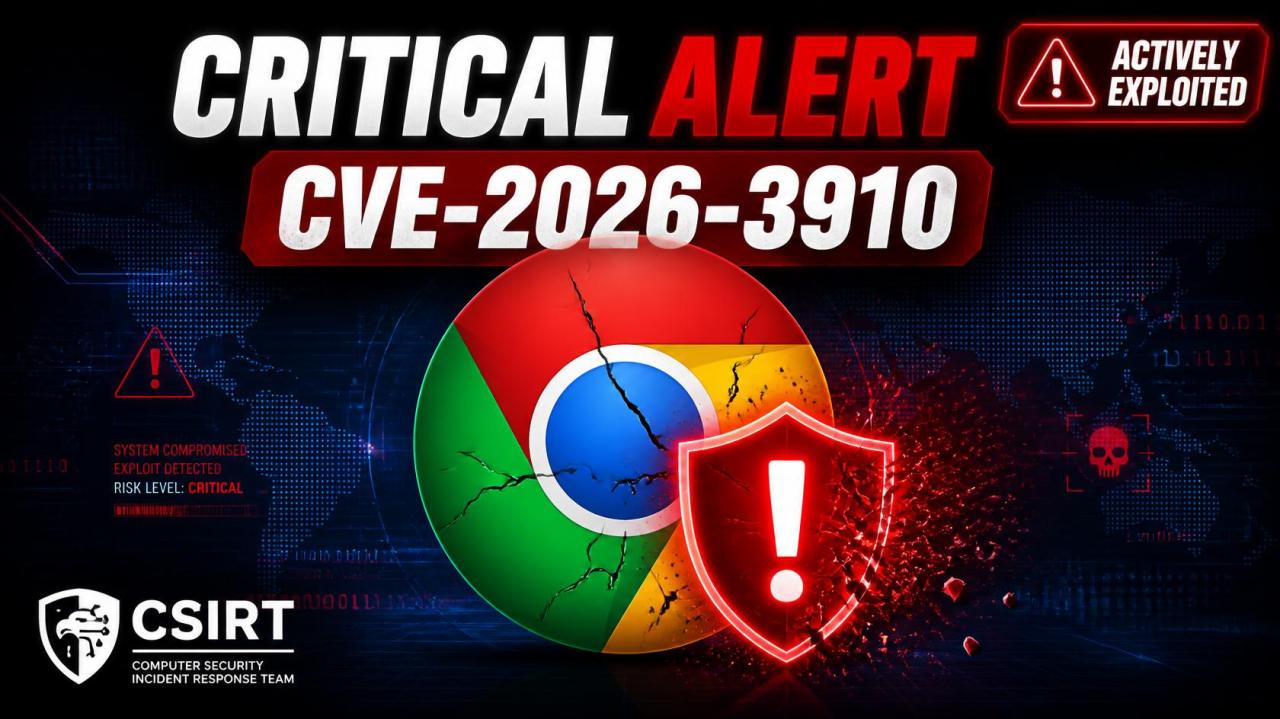
Google dan CISA mengonfirmasi bahwa penyerang sudah mengeksploitasi celah keamanan kritis di Google Chrome. Celah ini terdaftar sebagai CVE-2026-3910 dan masuk katalog Known Exploited Vulnerabilities (KEV) CISA. Pengguna diminta memperbarui browser secepatnya.
Detail kerentanan
Celah berada di V8, komponen Chrome yang menjalankan kode JavaScript dari setiap halaman web. Kesalahan implementasi di komponen itu memungkinkan penyerang menyusun halaman HTML khusus. Ketika korban membuka halaman tersebut, kode berbahaya berjalan di dalam browser. Korban tidak perlu mengunduh apa pun dan tidak perlu memberi izin. Membuka tautan atau situs yang sudah disusupi saja sudah cukup untuk memicu serangan. CVSS 3.1 memberi skor 8.8 (High), dan statusnya di katalog CISA KEV menandakan celah ini sedang dipakai di lapangan. Rilis yang sama juga memuat perbaikan untuk CVE-2026-3909 pada komponen Skia. Google Threat Intelligence Group mencatat 90 kasus eksploitasi zero-day sepanjang 2025, naik dari 78 kasus pada tahun sebelumnya. Hampir separuh kasus 2025 menyasar teknologi yang umum dipakai di lingkungan kerja.
Produk terdampak
Google Chrome versi sebelum 146.0.7680.75 pada Windows, macOS, dan Linux. Browser berbasis Chromium lain seperti Edge, Brave, dan Opera perlu diperiksa terpisah.
Tindakan yang disarankan
1. Buka chrome://settings/help di Chrome, biarkan pembaruan terpasang, lalu mulai ulang browser.
2. Pastikan semua perangkat kerja sudah memakai versi terbaru dan pembaruan otomatis browser menyala. Waspadai tautan mencurigakan di email dan pesan instan.
3. Pengelola TI diminta memeriksa versi browser di seluruh aset terdaftar dan melaporkan sesuai prosedur yang berlaku.