Serangan siber saat ini jarang berhenti di satu titik. Penyerang bisa masuk lewat email phishing, mencuri kredensial, bergerak ke server, lalu mengakses data penting. Karena itu, tim keamanan (blue team) membutuhkan alat yang mampu mendeteksi dan merespons ancaman dengan cepat. Dua istilah yang sering muncul adalah EDR dan XDR. Keduanya mirip, tetapi cakupannya berbeda.
Apa itu EDR?
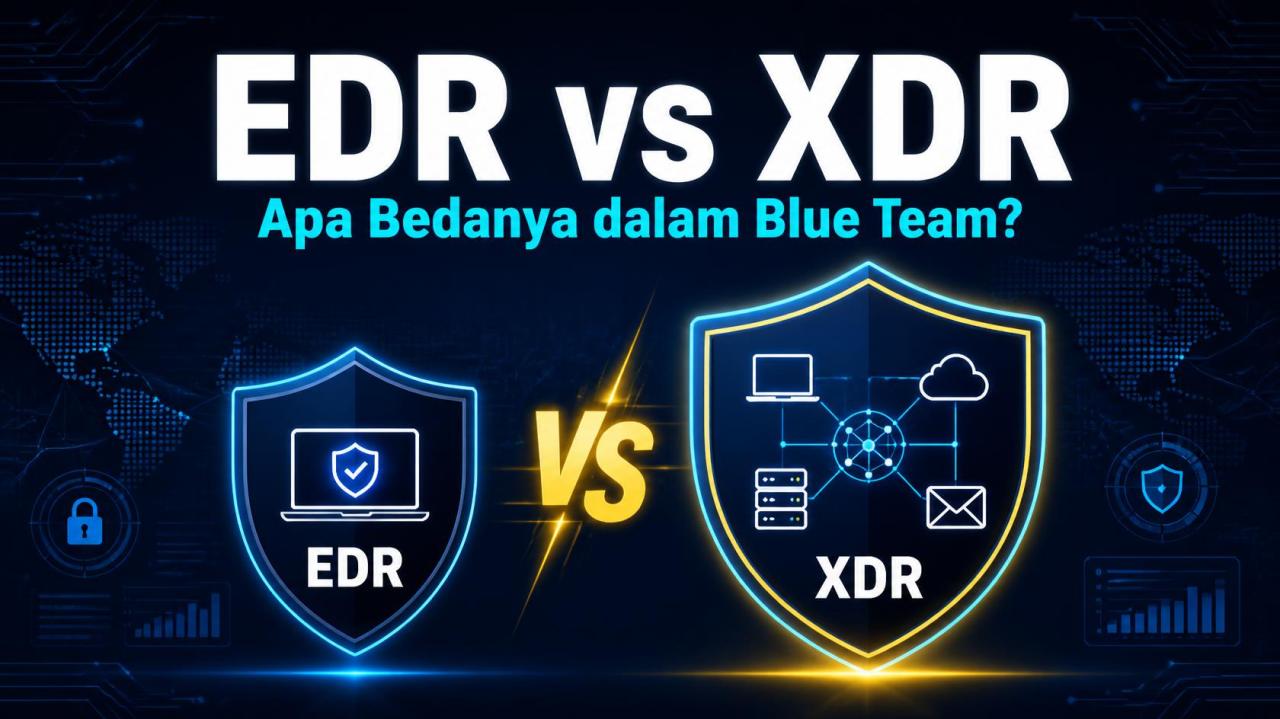
Endpoint Detection and Response (EDR) adalah solusi yang berfokus pada perangkat akhir (endpoint) seperti laptop, PC, dan server. EDR memantau aktivitas di perangkat secara terus-menerus, misalnya proses yang berjalan, perubahan file, koneksi jaringan, dan perubahan registri, lalu mencari pola yang mencurigakan.
Ketika ada ancaman, EDR memungkinkan analis untuk:
- mendeteksi malware, ransomware, dan perilaku anomali pada perangkat,
- menginvestigasi kronologi serangan di endpoint,
- mengisolasi perangkat yang terinfeksi, menghentikan proses berbahaya, dan menghapus file jahat.
Apa itu XDR?
Extended Detection and Response (XDR) memperluas konsep EDR. XDR mengumpulkan dan mengorelasikan data dari banyak sumber sekaligus, seperti endpoint, email, jaringan, server, cloud, dan manajemen identitas, dalam satu platform. Dengan begitu, serangan yang tersebar di beberapa lapisan bisa dilihat sebagai satu rangkaian kejadian yang utuh, bukan alert terpisah.
Contohnya, EDR mungkin hanya melihat sebuah proses mencurigakan di laptop. XDR dapat menghubungkannya dengan email phishing yang diterima pengguna, login dari lokasi tidak biasa, dan lalu lintas keluar ke alamat berbahaya, sehingga seluruh alur serangan terlihat jelas.
Mana yang Dipilih?
Keduanya tidak saling meniadakan. EDR adalah fondasi yang kuat untuk perlindungan endpoint, sedangkan XDR menambahkan konteks dan korelasi agar proses deteksi dan incident response lebih cepat. Instansi dengan sumber daya terbatas bisa memulai dari EDR yang terintegrasi dengan SIEM, lalu berkembang ke XDR seiring bertambahnya kebutuhan dan kematangan tim keamanan.
Yang terpenting, teknologi hanyalah alat. Efektivitasnya bergantung pada proses yang jelas, analis yang terlatih, dan kebiasaan dasar keamanan seperti patching rutin, autentikasi berlapis, dan pencadangan data.
Penutup
EDR membantu kita melihat apa yang terjadi di dalam perangkat, sementara XDR membantu kita memahami gambaran serangan secara keseluruhan. Memahami perbedaan keduanya akan membantu organisasi memilih strategi pertahanan yang sesuai. Jika menemukan insiden atau aktivitas mencurigakan, segera laporkan ke tim CSIRT.